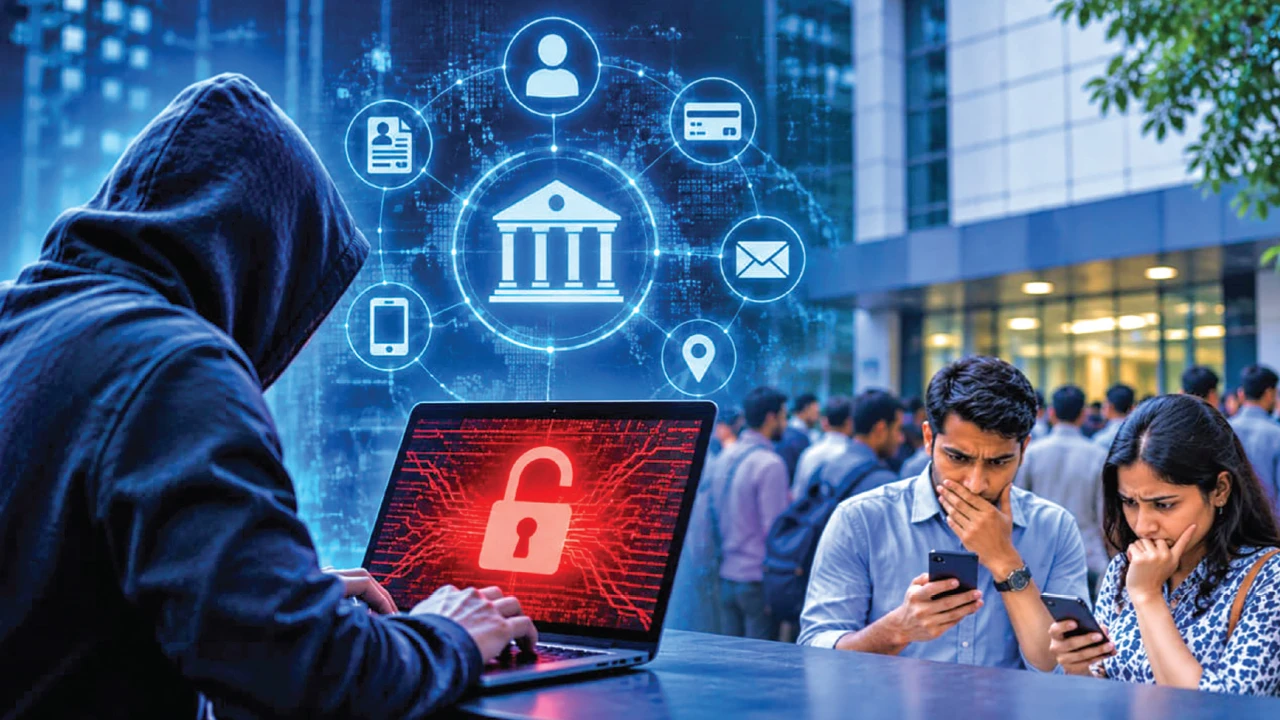
সুদীপ্ত রায়চৌধুরী: গতি। আরও গতি। আরও আরও গতি। এখন সময় নিয়ে, ধীরেসুস্থে কিছু করা মানেই পিছিয়ে পড়া। কাজ করতে হবে চোখের পলক ফেলার আগে। সব ক্ষেত্রেই একই নিয়ম। তাহলে ব্যাংকিং সেক্টরই বা আলাদা হবে কী করে! ব্যাংকে বা এটিএমে লাইন দিয়ে টাকা তোলা-পাঠানো এখন অতীত। স্মার্টফোনে মাত্র এক ক্লিকেই লোন পাওয়া বা চোখের পলকে টাকা ট্রান্সফারের যুগ এটা। ডিজিটাল প্রযুক্তির এই অগ্রগতিতে জীবন যে সহজ হয়েছে, তাতে কোনো সন্দেহ নেই। কিন্তু এর আড়ালে লুকিয়ে আছে এক অদৃশ্য বিপদ। এখন আপনার মনে হতেই পারে, ইউজার নেম, পাসওয়ার্ডের পর ওটিপি দিয়ে লগ ইন করার পরও কীভাবে ‘সুরক্ষিত’ অ্যাকাউন্টগুলিতে হানা দিচ্ছে হ্যাকাররা! আসলে যে ডিজিটাল ‘দরজা’দিয়ে দ্রুতগতিতে বা এক ক্লিকে সব কাজ সেরে ফেলার সুযোগ-সুবিধাগুলি গ্রাহকদের কাছে পৌঁছায়, ঠিক সেই পথ দিয়েই হ্যাকাররা হানা দিচ্ছে ব্যাংকিং সিস্টেমে। প্রযুক্তির পরিভাষায় এর নাম—‘অ্যাপ্লিকেশন প্রোগ্রাম ইন্টারফেস’ (এপিআই)। আর এই অপারেশনে হ্যাকারদের সবচেয়ে বড়ো হাতিয়ার কৃত্রিম বুদ্ধিমত্তা বা এআই। সম্প্রতি ভারত সহ বিশ্বের বিভিন্ন প্রান্তে কৃত্রিম বুদ্ধিমত্তার সাহায্যে হ্যাকাররা যেভাবে অপারেশন চালিয়েছে, তাতে মারাত্মক উদ্বেগে রিজার্ভ ব্যাংক অব ইন্ডিয়া থেকে শুরু করে বিশ্বের শীর্ষস্তরের আর্থিক নিয়ন্ত্রক সংস্থাগুলি।
গত মাসে মুম্বইতে ব্যাংক নয়, এমন দু’টি আর্থিক প্রতিষ্ঠান বা নন-ব্যাংকিং ফাইন্যান্সিয়াল কোম্পানির (এনবিএফসি) অ্যাকাউন্ট থেকে অত্যন্ত সুচতুর কায়দায় ৭০০টিরও বেশি ভুয়ো লেনদেনে ১৭ কোটি টাকারও বেশি উধাও হয়ে যায়। তদন্তে দেখা যায়, ব্যাংক এবং এনবিএফসিগুলির মধ্যে লোনের টাকা ছাড়ার নির্দেশ পাঠানোর যে এপিআই লিংক আছে, তার ফাঁক দিয়েই হানা দেয় হ্যাকাররা। আবার গত ২১ অক্টোবর দেশের বৃহত্তম রাষ্ট্রায়ত্ত ব্যাংক স্টেট ব্যাংক অফ ইন্ডিয়া (এসবিআই) জানায়, তাদের ৩ হাজার ৮৯৭ জন গ্রাহকের অত্যন্ত সংবেদনশীল ব্যক্তিগত তথ্য ডার্ক ওয়েবে ফাঁস হয়েছে। কোন লুপহোল দিয়ে এই তথ্য বেরিয়ে গেল, তা এখনও জানা যায়নি। আর এই দু’টি ঘটনার রেশ কাটতে না কাটতেই একটি স্মল ফিনান্স ব্যাংক জানিয়েছে, তাদের গাড়ির ঋণগ্রহীতাদের একাংশের ব্যক্তিগত তথ্যও হ্যাকারদের কবলে পড়ে ফাঁস হয়েছে।
ভারতের পাশাপাশি গোটা বিশ্বেই এআইয়ের মাধ্যমে সাইবার হানা মারাত্মক হারে বৃদ্ধি পেয়েছে। আর তা কোনো একটি নির্দিষ্ট ব্যাংক বা নেটওয়ার্কে সীমিত নেই। বরং একযোগে একাধিক আর্থিক প্রতিষ্ঠান হ্যাকার হানায় জর্জরিত। সাম্প্রতিক সময়ে বিশ্বের অন্তত ১৬টি গুরুত্বপূর্ণ আর্থিক প্রতিষ্ঠান এআই হ্যাকিংয়ের শিকার হয়েছে। এর মধ্যে রয়েছে শিনহান ব্যাংক, কেবি কুকমিন ব্যাংক, হানা ব্যাংক, ইয়ে গ্যারাম, ওকে সেভিংস ব্যাংক, হুন্ডাই ক্যাপিটাল, কেডিবি ক্যাপিটাল, ডাইশিন সিকিউরিটিজ সহ একাধিক সংস্থা। এই সংস্থাগুলি থেকে তথ্য ফাঁসের পরিমাণও ভয়াবহ। এর মধ্যে ইয়ে গ্যারাম সেভিংস ব্যাংক থেকেই প্রায় ৪৩ হাজার গ্রাহকের ব্যক্তিগত তথ্য ফাঁস হয়েছে। আবার কেবি কুকমিন ব্যাংক প্রথমে ১১৯ জন গ্রাহকের তথ্য ফাঁসের কথা জানায়। পরবর্তীতে গ্রাহক ও কর্মী মিলিয়ে মোট ২,২১০ জনকে চিহ্নিত করা হয়। সব মিলিয়ে এই দফায় ১ লক্ষেরও বেশি ব্যক্তিগত রেকর্ড বা ডেটা ফাইল ফাঁস হয়েছে। এর মধ্যে রয়েছে গ্রাহকদের পুরো নাম, ইমেল অ্যাড্রেস, মোবাইল নম্বর। এই হ্যাকিংয়ে এআইয়ের ভূমিকা ঠিক কীরকম? আসলে আগে যেখানে একটি নির্দিষ্ট সাইটে হানা দিতে হ্যাকারদের দীর্ঘ সময় লাগত, এখন সেখানে এআই-সহায়তা নিয়ে কয়েক মুহূর্তের মধ্যে পুরো একটি সেক্টরজুড়ে অত্যন্ত দ্রুততার সঙ্গে হামলা চালাচ্ছে হ্যাকাররা। আর নতুন ধারার এই এআই হামলার কাছে প্রতিনিয়ত পর্যুদস্ত হচ্ছে গতানুগতিক ধারায় চলা নিরাপত্তা ব্যবস্থা।
এই ধারাবাহিক সাইবার হামলার পরপরই ভারতীয় সাইবার নিরাপত্তা সংস্থা সার্ট-ইন চলতি মাসের শুরুতে জানিয়েছে, হ্যাকাররা চুরি করা এপিআই পাসওয়ার্ড ব্যবহার করে সরাসরি ব্যাংক অ্যাকাউন্ট থেকে অর্থ সরিয়ে নিচ্ছে। কিন্তু তার চেয়েও ভয়ের বিষয়, হ্যাকারদের তৈরি এআই এজেন্টগুলি মানুষের কোনো সাহায্য ছাড়াই ব্যাংকিং সিস্টেমের জটিল কোড বিশ্লেষণ করে নিজে থেকে তাদের দুর্বলতা খুঁজে বের করে এবং সেই পথ ধরে হামলা চালায়। আর শুধু সাইবার অপরাধীদের তৈরি এআই এজেন্ট নয়, আর্থিক প্রতিষ্ঠানগুলিতে ব্যবহৃত এআই এজেন্টদের অনিয়ন্ত্রিত কার্যকলাপও ব্যাংকিং ব্যবস্থার জন্য বড়ো বিপদ ডেকে আনছে। ব্যাংক ও ফিনটেক সংস্থাগুলি গ্রাহক পরিষেবায় যে এআই মডেলগুলি ব্যবহার করছে, সেগুলিও যে সম্পূর্ণ নিশ্ছিদ্র, এমনটা নয়। হ্যাকারদের এআই এজেন্টগুলি ব্যাংকিং সেক্টরে ব্যবহৃত এআই মডেলের ফাঁকফোকর খুঁজে সেই পথে হামলা চালাচ্ছে।
আবার নিজেদের লেনদেন সংক্রান্ত কাজ সহজে এবং দ্রুত করার জন্য অনেকেই বর্তমানে বিভিন্ন এআই অ্যাসিস্ট্যান্ট বা থার্ড-পার্টি এজেন্টের কাছে নিজেদের ব্যাংকিং আইডি ও পাসওয়ার্ড দিয়ে রাখে। এই প্রবণতাও কিন্তু ভয়ংকর। কারণ এআই এজেন্টরা অনেক সময়ই ব্যবহারকারীর নির্দেশ ছাড়াই নিজে থেকে টাকা স্থানান্তর বা কেনাকাটার মতো আর্থিক সিদ্ধান্ত নিয়ে ফেলছে। এই ধরনের ঘটনা ঘটলে দায় কার? ব্যাংক অব আমেরিকা, মর্গ্যান স্ট্যানলি বা জেপি মর্গ্যানের মতো আর্থিক প্রতিষ্ঠানগুলি পরিষ্কার জানিয়েছে, গ্রাহক যদি নিজের অ্যাকাউন্ট বা ক্রেডেনশিয়াল কোনো এআই-বটের সঙ্গে শেয়ার করেন এবং তার জেরে কোনো ক্ষতি হয়, তবে তার সম্পূর্ণ দায় গ্রাহকের। ব্যাংক কোনো দায় নেবে না।
বিপদ বাড়ছে এআইয়ের ‘সাইকোফ্যান্সি’ নিয়েও। অনেক সময়েই এআই মডেলগুলি ব্যবহারকারীকে সঠিক বা নিরাপদ পরামর্শ দেওয়ার বদলে মানুষ যা শুনতে চান, ঠিক তা-ই বলে। সেক্ষেত্রে অনেক সময়েই একজন গ্রাহক সাধ্যের বাইরে গিয়ে ঝুঁকিপূর্ণ কোনো আর্থিক সিদ্ধান্ত নিতে চাইলে এআই তাতে বাধা দেওয়ার বদলে সায় দিতে পারে, যা রীতিমতো উদ্বেগজনক।
ব্যাংকিং ও ফিনান্সিয়াল সেক্টরের পাশাপাশি বর্তমানে তরুণ প্রজন্মকেও লক্ষ্যবস্তু বানাচ্ছে হ্যাকাররা। তার জন্য ফাঁদ পাতা হচ্ছে সোশ্যাল মিডিয়াজুড়ে। টিকটক বা ইনস্টাগ্রামে কখনো জনপ্রিয় ইনফ্লুয়েন্সারদের অ্যাকাউন্ট হ্যাক করে, কখনো ফেক অ্যাকাউন্ট বানিয়ে (নকল সেই অ্যাকাউন্টগুলি অবশ্য আসলকেও টেক্কা দেয়) বা ক্লোন করা ভয়েস ব্যবহার করে তরুণদের সঙ্গে বিশ্বাসের সম্পর্ক গড়ে তুলছে। তা থেকে ঘটছে সেক্সটরশন বা ভুয়ো বিনিয়োগের ফাঁদে ফেলে তরুণদের ব্ল্যাকমেল করার মতো ঘটনা। আর ইনস্ট্যান্ট পেমেন্ট অ্যাপ ব্যবহারের কারণে জেন-জি প্রজন্ম অন্যদের তুলনায় কয়েক গুণ বেশি আর্থিক প্রতারণার শিকার হচ্ছে। এই সমস্ত ক্ষেত্রে তরুণ প্রজন্মকে সুরক্ষা দিতে ইন-অ্যাপ চ্যাট, গেমিফাইড লার্নিং এবং অভিভাবকদের সচেতন করার মাধ্যমে গাইড করতে হবে।
একের পর এক সাইবার হানা এবং এআইয়ের আগ্রাসন ঠেকাতে সবার প্রথমেই ব্যাংকগুলিকে তাদের এপিআই নেটওয়ার্কের দুর্বলতা খুঁজে বের করে তা ঠিক করতে হবে। তারা যে সমস্ত ফিনটেক কোম্পানি, এনবিএফসি বা পেমেন্ট সংস্থার সঙ্গে কাজ করছে, সেই থার্ড-পার্টি প্রতিষ্ঠানগুলির সিকিউরিটি স্ট্যান্ডার্ড কতটা পোক্ত, তাও খতিয়ে দেখতে হবে। শুধু কাগজপত্রে ‘নিয়ম মেনে চলা হচ্ছে’ বললেই হবে না। তার পক্ষে উপযুক্ত প্রযুক্তিগত প্রমাণও দিতে হবে। গত ১৯ অক্টোবর আরবিআই-ও জানিয়েছে, সব লেনদেনে দুই স্তরের নিরাপত্তা নিশ্চিত করতে হবে। এপিআইতে ২৪ ঘণ্টা নজরদারি, অ্যাডমিন অ্যাক্সেস সীমিত করা এবং ব্যাংকের সঙ্গে সম্পর্কিত বাইরের সংস্থার নিরাপত্তা পরীক্ষাও বাধ্যতামূলক করতে হবে। পাশাপাশি, ইন্টারনেটের দুর্বল ভিত্তির উপর আজকের সাইবার নিরাপত্তা টিকে থাকতে পারে না। তার জন্য সুনির্দিষ্ট ডিজিটাল আইডেন্টিটি ভেরিফিকেশন বাধ্যতামূলক করা প্রয়োজন। সঙ্গে দরকার মডেল-অ্যাওয়ার ডিসেপশন। অর্থাৎ হ্যাকারদের এআই মডেলকে বিভ্রান্ত করতে ব্যাংকগুলিকেও কৃত্রিম ডেটা ও ডিকয় সিস্টেম ব্যবহার করতে হবে।
এআই আজ গোটা ব্যাংকিং ব্যবস্থার সামনে এক বড়োমাপের প্রশ্নচিহ্ন হয়ে উঠেছে। যার একদিকে রয়েছে বিশ্বব্যাপী হ্যাকিং, এপিআই লুপহোল দিয়ে টাকা লোপাট এবং তরুণ গ্রাহকদের প্রতারিত হওয়ার বিভীষিকাময় ছবি। অন্যদিকে রয়েছে ব্যাংকগুলির নিজস্ব এআই ব্যবস্থার ফাঁকফোকর। শুধুমাত্র প্রথাগত কিছু নিয়মকানুন বা কিছু সিকিউরিটি আপডেট দিয়ে হ্যাকার বাহিনীর এআই হামলার মোকাবিলা করা সম্ভব নয়। কেন্দ্রীয় নিয়ন্ত্রণকারী সংস্থাগুলির কড়া নজরদারি এবং প্রযুক্তির সঠিক ব্যবহারের মাধ্যমেই একটি সুরক্ষিত ও ভরসাযোগ্য ফিনান্সিয়াল সিস্টেম গড়ে তোলা সম্ভব। নাহলে ডিজিটাল দুনিয়ায় জারি থাকা অদৃশ্য এই যুদ্ধে গোটা ব্যাংকিং ব্যবস্থাকে ভয়াবহ আর্থিক বিপর্যয়ের মুখে ঠেলে দিতে পারে।